خبير أمن سيبراني يحذر من مراحل الاحتيال الإلكتروني: المحتال يجمع بياناتك قبل الاستيلاء على حسابك
الجمعة 09/أكتوبر/2026 - 12:45 ص
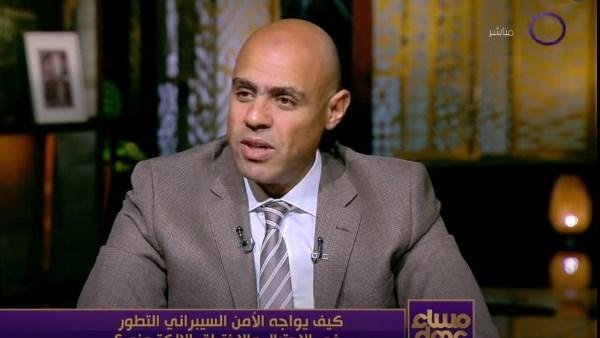
حذر المهندس أحمد ثروت، خبير الأمن السيبراني، خلال مداخلة ببرنامج «مساء dmc»، من تطور أساليب الاحتيال الإلكتروني، موضحًا أن عمليات النصب لا تبدأ لحظة سرقة الأموال، وإنما تمر بعدة مراحل تبدأ بجمع معلومات عن الضحية وتنتهي بالسيطرة على حساباته المصرفية.
وأشار ثروت إلى عملية أمنية دولية شاركت فيها 13 دولة في الشرق الأوسط وشمال أفريقيا، بينها مصر، موضحًا أن العملية أسفرت عن القبض على نحو 200 شخص من عصابة احتيال، بعد الاشتباه في استهدافها أكثر من 4 آلاف ضحية.
وأوضح أن التطور التكنولوجي أتاح لعصابات الاحتيال استهداف أعداد كبيرة من المواطنين في دول مختلفة خلال فترة زمنية قصيرة، خاصة مع اعتمادهم على العمل الرقمي والبنية التحتية الإلكترونية.
وقال خبير الأمن السيبراني إن أولى مراحل الاحتيال تبدأ بجمع المعلومات عن الضحايا، من خلال إعلانات وهمية أو عروض مزيفة، مثل إعلانات بيع السيارات بالتقسيط أو عروض مالية مغرية.
وأوضح أن المحتال قد يطلب من الضحية إدخال بياناته في الإعلان، ليحصل على اسمه ورقم هاتفه وعنوانه وبيانات البنك الذي يتعامل معه، ثم يستخدم هذه المعلومات في تصنيف الضحايا واستهداف كل شخص بطريقة تتناسب مع البنك الذي يتعامل معه.
وأشار أحمد ثروت إلى أن المرحلة التالية تتمثل في التصيد الإلكتروني، حيث يبدأ المحتال في التواصل مع الضحية باستخدام المعلومات التي جمعها مسبقًا.
وأوضح أن التواصل قد يتم من خلال رسائل SMS أو واتساب أو إعلانات عبر مواقع التواصل الاجتماعي، ويقدم المحتال للضحية عرضًا أو جائزة وهمية، ثم يطلب منه الضغط على رابط وإدخال بياناته.
وأضاف أن المحتال قد ينشئ صفحة إلكترونية تشبه الموقع الرسمي للبنك، بحيث يعتقد الضحية أنه يتعامل مع جهة مصرفية حقيقية، ويدخل اسم المستخدم وكلمة المرور الخاصة به.
وأوضح ثروت أن المحتال، بعد الحصول على بيانات الدخول، يبدأ في التواصل مع الضحية عبر واتساب أو وسائل أخرى، مستخدمًا المعلومات التي جمعها عنه في البداية، بما يزيد من ثقة الضحية في أنه يتعامل مع موظف تابع للبنك.
وأضاف أن المحتال قد يطلب بعد ذلك الحصول على رمز التحقق الذي يصل إلى هاتف الضحية، تحت ذريعة إتمام عملية الفوز أو استكمال الإجراءات، وبمجرد حصوله عليه يستطيع السيطرة على الحساب المصرفي وتنفيذ عمليات تحويل وسحب الأموال.
وأوضح أن هذه المرحلة تُعرف باسم الاستيلاء على بيانات الاعتماد أو «Account Takeover»، حيث يتمكن المحتال من الدخول إلى الحساب المصرفي الإلكتروني وإجراء معاملات مالية من خلاله.
وأشار خبير الأمن السيبراني إلى أن استخدام التكنولوجيا والذكاء الاصطناعي يساعد المحتالين على أتمتة بعض مراحل العملية وتسريعها، مؤكدًا أن عنصر الوقت يمثل عاملًا مهمًا بالنسبة للمحتال، لأنه يسعى إلى إتمام العملية بسرعة قبل أن تكتشف الضحية عملية الخداع.
وأكد أن الهدف من إجراءات الحماية ليس منع الاحتيال بنسبة 100%، وإنما زيادة صعوبة تنفيذ العملية أمام المحتال ورفع التكلفة التي يتحملها لتجاوز مراحل الحماية المختلفة.
وشدد أحمد ثروت على ضرورة التعامل مع كل مرحلة من مراحل الاحتيال بشكل منفصل، مشيرًا إلى أن القطاع المصرفي في مصر استثمر في استخدام التكنولوجيا لتعزيز أنظمة الحماية، بالتوازي مع توعية المواطنين.
وأوضح أن الوعي وحده قد لا يكون كافيًا في بعض الحالات، لأن المحتالين يستخدمون أساليب دقيقة لخداع المستخدم، من بينها إنشاء عناوين بريد إلكتروني أو روابط تشبه العناوين الرسمية للبنوك مع تغيير حرف واحد فقط.