النصب الإلكتروني يهدد حساباتك البنكية.. كيف تحمي أموالك أثناء التسوق عبر الإنترنت؟
الجمعة 09/أكتوبر/2026 - 04:59 م
مع التوسع في استخدام وسائل الدفع الإلكتروني والتسوق عبر الإنترنت، أصبحت حماية البيانات المالية والمصرفية ضرورة لا تقل أهمية عن الحفاظ على الأموال النقدية، في ظل تطور أساليب الاحتيال الإلكتروني وقدرة المحتالين على استغلال أخطاء بسيطة للوصول إلى الحسابات البنكية وبطاقات الدفع.
وبينما يوفر الدفع الإلكتروني سهولة وسرعة في إجراء المعاملات، فإن الاستخدام غير الآمن للبطاقات المصرفية أو الإفصاح عن البيانات السرية قد يعرض المستخدمين لخسائر مالية كبيرة.
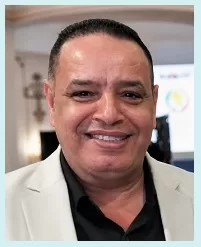
وفي هذا السياق، قدم المهندس عصام البرعي، خبير أمن المعلومات والجرائم الإلكترونية، مجموعة من النصائح المهمة لتأمين عمليات الشراء عبر الإنترنت، محذرًا من مشاركة البيانات الحساسة، وكاشفًا عن بدائل يمكن أن تحد من مخاطر سرقة الأموال.
أكد المهندس عصام البرعي، خبير أمن المعلومات والجرائم الإلكترونية، أن الدفع الإلكتروني لا يمثل خطرًا في حد ذاته، وإنما ترتبط درجة الأمان بمدى وعي المستخدمين بأساليب حماية بياناتهم المالية، وطريقة تعاملهم مع وسائل الدفع المختلفة، موضحًا أن المعاملات النقدية والإلكترونية لكل منهما مخاطر تتطلب الانتباه والحذر.
وأوضح البرعي، خلال مداخلة هاتفية ببرنامج «صباح البلد» المذاع على قناة «واقع مصر»، أن فقدان الأموال النقدية أو تعرضها للسرقة يؤدي عادة إلى خسارة المبلغ الموجود بحوزة الشخص، بينما قد تتجاوز مخاطر الاحتيال الإلكتروني قيمة معاملة واحدة إذا تمكن المحتال من الوصول إلى بيانات البطاقة المصرفية أو الحساب البنكي أو المحفظة الإلكترونية.
وأشار إلى أن خطورة بعض عمليات النصب الإلكتروني تكمن في إمكانية استغلال البيانات المسروقة لتنفيذ معاملات غير مصرح بها، أو تكرار محاولات الاستيلاء على الأموال دون أن ينتبه المستخدم إلى ما يحدث في البداية، الأمر الذي يتطلب اتخاذ إجراءات وقائية وعدم التعامل باستهانة مع المعلومات المالية.
ونصح خبير أمن المعلومات بتجنب استخدام بطاقة الخصم المباشر «Debit Card» في عمليات الشراء عبر الإنترنت متى توافرت بدائل مناسبة، موضحًا أن هذه البطاقة ترتبط مباشرة بالحساب البنكي للعميل، ويُخصم المبلغ من رصيده عند تنفيذ المعاملة، وهو ما قد يزيد من تعرض الأموال الموجودة بالحساب للمخاطر إذا أسيء استخدام بيانات البطاقة.
وفي المقابل، أوضح البرعي أن بطاقة الائتمان «Credit Card» قد توفر مسارًا مختلفًا لتسوية المعاملات، إذ تمر العملية بمراحل تتعلق بحجز المبلغ ومعالجة المعاملة ومراجعتها وفقًا لنظام البنك والتاجر، وقد تتيح هذه المراحل فرصة للتواصل مع البنك والاعتراض على المعاملة أو محاولة إيقافها، بحسب توقيت اكتشاف المشكلة وسياسات الجهة المصدرة للبطاقة.
وشدد على أهمية اختيار وسيلة الدفع المناسبة لطبيعة الاستخدام، مع ضرورة الانتباه إلى أن استخدام بطاقة الائتمان لا يمنع الاحتيال بصورة مطلقة، وإنما تظل حماية البيانات ومتابعة المعاملات والتواصل السريع مع البنك عند اكتشاف أي نشاط غير معتاد من أهم وسائل الحد من الخسائر.
وكشف البرعي عن أهمية البطاقات الافتراضية «Virtual Card» التي توفرها بعض البنوك والمحافظ الإلكترونية، باعتبارها أحد البدائل التي يمكن الاستعانة بها عند التسوق عبر الإنترنت، خاصة إذا كانت الخدمة تتيح تحديد سقف للإنفاق أو إصدار بطاقة مخصصة لمعاملة واحدة.
وأوضح أن هذه البطاقات تمنح المستخدم إمكانية التحكم بصورة أكبر في قيمة المعاملات وفقًا للخصائص المتاحة لدى الجهة المقدمة للخدمة، كما يمكن إلغاء بعض البطاقات بعد الاستخدام، وهو ما يساعد على تقليل فرص استغلال بياناتها في عمليات أخرى.
وأضاف أن تخصيص بطاقة افتراضية للمشتريات الإلكترونية، مع تحديد حد إنفاق مناسب ومراجعة المعاملات المنفذة، قد يقلل من حجم الضرر المحتمل إذا وصلت بيانات البطاقة إلى أشخاص غير مصرح لهم باستخدامها.
وحذر خبير أمن المعلومات من الإفصاح عن البيانات السرية للبطاقات المصرفية، وعلى رأسها رمز الأمان «CVV» الموجود عادة على ظهر البطاقة، مؤكدًا ضرورة الحفاظ على سرية هذه البيانات وعدم إرسالها إلى أشخاص مجهولين أو إدخالها على مواقع غير موثوقة.
وأشار إلى أن حماية المعلومات الشخصية والمالية يجب أن تكون قاعدة أساسية عند إجراء أي معاملة إلكترونية، تمامًا كما يحرص المواطن على تأمين أمواله ومقتنياته في التعاملات اليومية، مع التأكد من موثوقية الموقع أو التطبيق المستخدم قبل إدخال بيانات الدفع.
وفي تحذير آخر، لفت البرعي إلى أن المحتالين قد ينتحلون صفة موظفي البنوك أو ممثلي خدمات الدفع الإلكتروني، ويتواصلون مع العملاء بحجة تحديث بيانات الحسابات أو تأمينها أو معالجة مشكلة مصرفية، بينما يكون هدفهم الحقيقي الحصول على المعلومات السرية التي تتيح لهم تنفيذ معاملات غير مصرح بها.
وشدد على ضرورة عدم مشاركة رمز التحقق لمرة واحدة «OTP» مع أي شخص، موضحًا أن هذا الرمز يُستخدم للتحقق من بعض العمليات، وقد يؤدي الإفصاح عنه إلى تمكين المحتال من استكمال معاملة أو إجراء لم يوافق عليه العميل.
وأكد أن تلقي مكالمة من شخص يدعي أنه موظف بنك لا يعني بالضرورة أن الاتصال رسمي، داعيًا إلى عدم الاستجابة لطلبات الإفصاح عن رموز التحقق أو كلمات المرور، وإنهاء المكالمة والتواصل مع البنك من خلال قنواته الرسمية عند الشك في هوية المتصل.
واختتم خبير أمن المعلومات بالتأكيد على أن الوقاية من الاحتيال الإلكتروني تبدأ بوعي المستخدم، واختيار وسيلة الدفع المناسبة، والحفاظ على سرية بيانات البطاقات والحسابات، ومتابعة حركة الأموال باستمرار، مع سرعة إبلاغ البنك عند اكتشاف أي معاملة مشبوهة أو محاولة للاستيلاء على البيانات المالية.